La hiérarchisation des risques repose sur deux variables classiques : la probabilité d’occurrence et la gravité des conséquences. Cette mécanique fonctionne bien pour des défaillances techniques ou des aléas naturels. Elle montre ses limites dès que le facteur humain entre dans l’équation, parce que la probabilité d’une erreur humaine varie selon la fatigue, le stress ou la culture d’équipe, des paramètres que les matrices standard ne captent pas.
Biais cognitifs dans l’évaluation des risques : le filtre invisible
Avant même de classer un risque, l’analyste qui remplit la matrice applique ses propres filtres. Un responsable QHSE habitué aux risques chimiques aura tendance à surévaluer la gravité d’un scénario toxique et à minimiser un risque lié à la surcharge cognitive des opérateurs.
A découvrir également : L'importance de la collaboration pour les créatifs et son impact sur la créativité
Ce phénomène porte un nom en gestion de projet : le biais de disponibilité. Le cerveau accorde plus de poids aux dangers qu’il visualise facilement, souvent parce qu’un incident récent les a rendus saillants. Les risques humains (erreur de manipulation, oubli de procédure, fatigue accumulée) sont par nature moins spectaculaires qu’un incendie ou une fuite chimique. Ils passent donc sous le radar.
A lire en complément : Les quatre types de qualité et leurs caractéristiques essentielles
Un autre mécanisme aggrave le problème : la tendance à quantifier ce qui se mesure facilement. La probabilité d’une panne mécanique se calcule à partir d’historiques de maintenance. La probabilité qu’un salarié en sous-effectif commette une erreur critique un vendredi soir à 22 h ne figure dans aucune base de données. Faute de chiffres, ce risque descend dans la hiérarchie, non parce qu’il est moins grave, mais parce qu’il est moins documenté.
Cartographie des risques humains : ce que la matrice classique ne capte pas
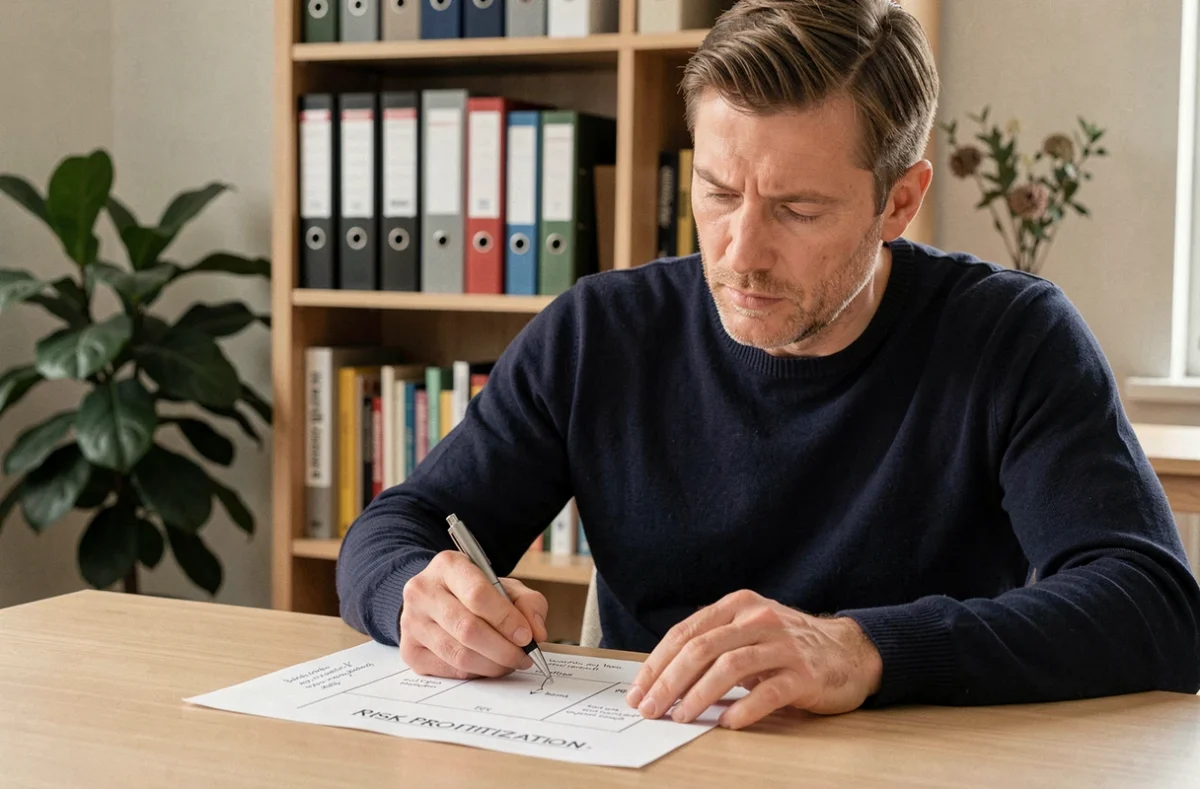
Une matrice des risques standard croise probabilité et gravité sur une grille 3×3 ou 5×5. Elle produit un score de criticité qui oriente les priorités d’action. Le problème, c’est que ce score suppose une stabilité des conditions.
Un risque technique conserve à peu près le même score d’un mois sur l’autre. Un risque humain, non. La probabilité d’erreur d’un opérateur varie selon :
- Sa charge de travail réelle (nombre de tâches simultanées, interruptions, horaires décalés), qui peut fluctuer d’une semaine à l’autre sans que la fiche de poste change.
- Le climat psychosocial de l’équipe : tensions managériales, perte de sens, isolement. Le Parlement européen a récemment recommandé que les employeurs réalisent des évaluations régulières des risques psychosociaux, incluant la charge de travail et les systèmes de performance.
- Le niveau de familiarité avec la procédure. Une tâche exécutée mille fois génère de l’automatisme, ce qui réduit la vigilance. Le risque augmente précisément quand l’opérateur se sent en confiance.
Intégrer ces variables dans une cartographie suppose de sortir du scoring statique et de créer une couche d’analyse dynamique, actualisée au fil des retours terrain.
Risques psychosociaux et hiérarchisation : une tendance réglementaire à intégrer
La dimension psychosociale du risque n’est plus un sujet périphérique. La tendance réglementaire européenne pousse les organisations à traiter le stress, le burnout et la surcharge cognitive comme des risques à part entière dans leur document unique, et non comme des sujets RH déconnectés de la prévention.
Concrètement, cela signifie que la hiérarchisation des risques doit inclure des lignes dédiées aux facteurs humains, évaluées avec la même rigueur que les risques physiques ou chimiques. Une structure qui classe ses menaces en trois colonnes (technique, environnemental, organisationnel) sans colonne « humain » produit un angle mort systématique.
Risque interne et cybersécurité : l’exemple le plus parlant
Dans le domaine numérique, les données récentes montrent que la première cause de perte de données est l’initié (malveillant, négligent ou compromis), devant les attaques externes. Le mauvais usage des outils d’IA par les collaborateurs figure désormais parmi les vecteurs de risque les plus surveillés par les RSSI.
Ce constat illustre un principe applicable à tous les secteurs : le risque humain n’est pas un risque résiduel qu’on traite après avoir sécurisé les systèmes. C’est souvent le risque dominant, celui qui devrait apparaître en haut de la matrice.
Méthode de hiérarchisation intégrant le facteur humain : trois ajustements concrets
Adapter une grille d’évaluation existante ne demande pas de tout reconstruire. Trois modifications suffisent à corriger le biais structurel contre les risques humains.
Ajouter un axe « variabilité » au scoring. Un risque dont la probabilité fluctue fortement selon les conditions humaines (fatigue, turnover, sous-effectif) reçoit un coefficient multiplicateur. Ce coefficient remonte mécaniquement les risques humains dans la hiérarchie, parce qu’un risque instable est plus difficile à maîtriser qu’un risque stable de même gravité.
Croiser les données terrain avec l’analyse documentaire. Les remontées d’incidents, les signalements de presqu’accidents et les entretiens avec les équipes fournissent une matière que les historiques de maintenance ne contiennent pas. Sans cette collecte, l’évaluation reste aveugle aux risques comportementaux.
Réviser la hiérarchie à fréquence courte. Une cartographie des risques actualisée une fois par an ne capte pas les variations saisonnières de charge, les réorganisations internes ou les pics de stress liés à un projet. Une révision trimestrielle des risques humains est un minimum opérationnel pour que le classement reflète la réalité.
Gestion des risques et culture d’équipe : le levier sous-exploité
Les outils d’analyse (matrice, cartographie, scoring) ne produisent de valeur que si l’équipe qui les utilise accepte de signaler les anomalies. Dans une structure où remonter un problème est perçu comme un aveu de faiblesse, les risques humains restent invisibles quelle que soit la sophistication de la méthode.
La hiérarchisation des risques est donc aussi une question de management. Un environnement où le signalement est valorisé génère des données plus fiables, ce qui affine le classement. Un environnement où le silence est la norme produit une matrice propre sur le papier, mais déconnectée du terrain.
Le facteur humain ne se réduit pas à une ligne supplémentaire dans un tableau. C’est le paramètre qui fait varier tous les autres. Une organisation qui place les risques psychosociaux, les erreurs comportementales et la surcharge cognitive au même niveau que les risques techniques dans sa grille d’évaluation obtient une hiérarchie plus proche de la réalité, et donc des actions de prévention mieux ciblées.